Информационная безопасность Битрикс24
Ограничим доступ к клиентской базе, проверим подключённые приложения и настроим резервные копии важных данных. Покажем, кто может выгрузить базу, как закрыть доступ уходящему сотруднику и как вернуть данные после удаления или сбоя.
Что Вы хотите
защитить?
Клиентскую базу
Чтобы сотрудники видели нужных им клиентов, а выгрузка всей базы была доступна только тем, кому она необходима.
Договоры и рабочие файлы
Чтобы документы не оставались открыты по забытым ссылкам и сохранялись в резервной копии.
Работу компании после ошибки или сбоя
Чтобы заранее знать, какие данные можно вернуть и как это сделать.
Защита облачного
Битрикс24.
В облаке проверим доступ к клиентской базе, переписке, звонкам, документам и отчётам. Ограничим ненужные подключения и настроим отдельные копии важных данных с проверкой восстановления.
Клиентская база, переписка и записи звонков
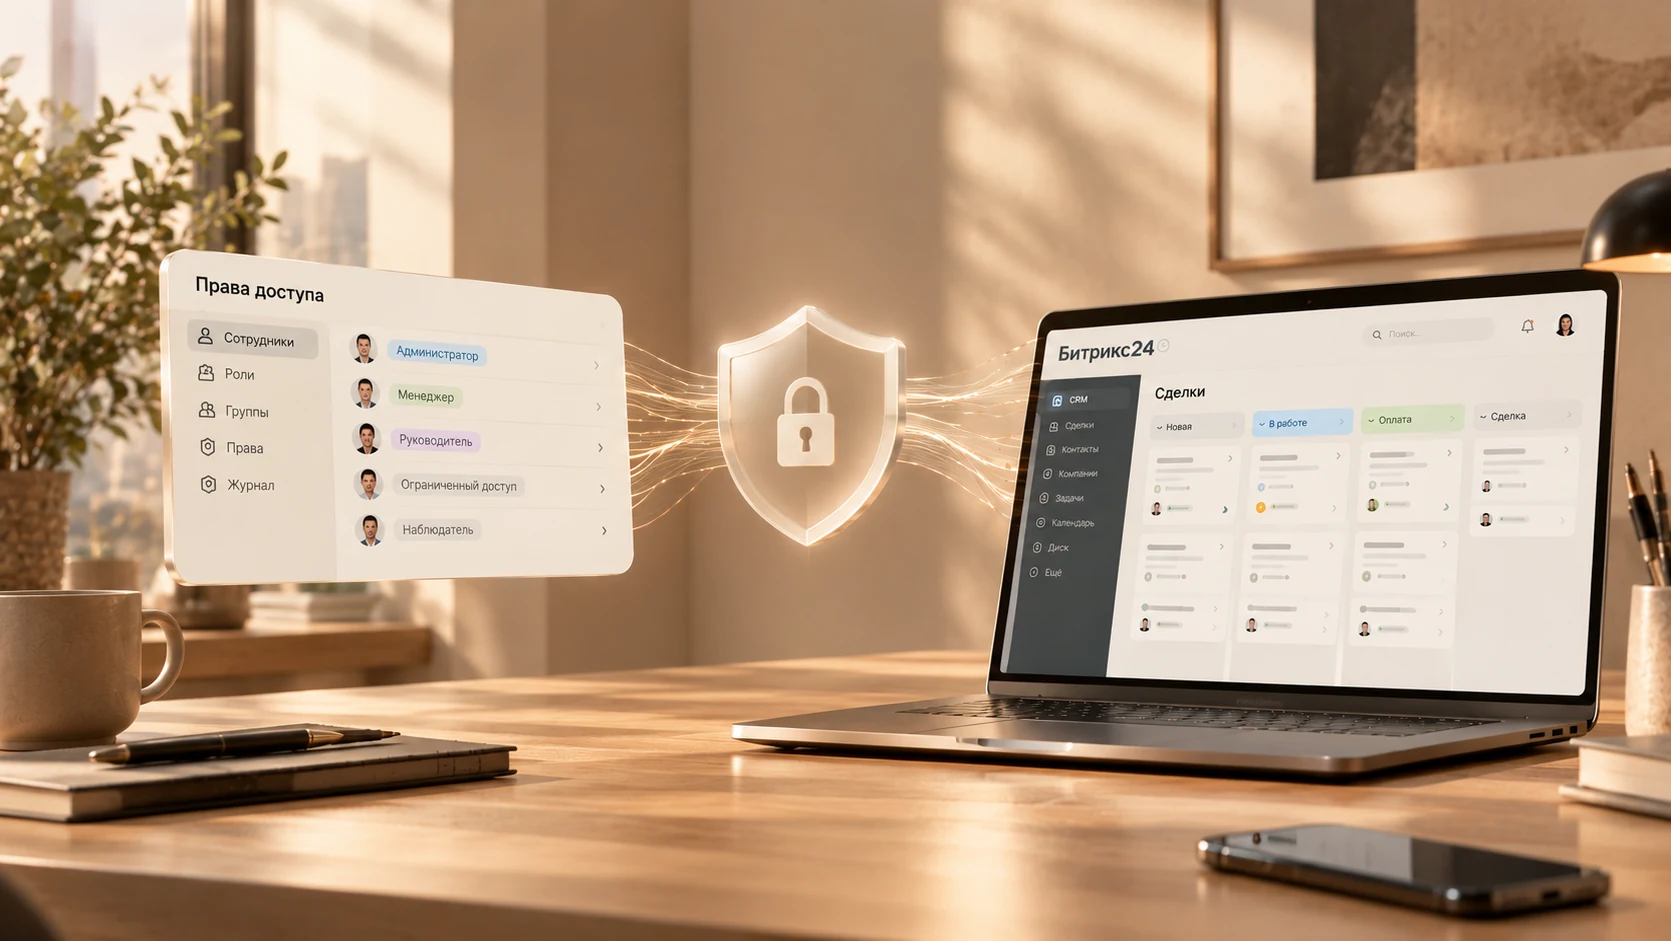
Настроим роли менеджеров, руководителей и подрядчиков: кто видит клиентов и сделки, кто может менять или удалять записи, кому разрешён экспорт. Проверим доступ под учётными записями с разными ролями, включая выгрузку сведений о клиентах через связанные сделки.
Для пользовательских полей с паспортными данными или внутренними расчётами настроим ограничение видимости. Отдельно проверим, кто читает переписку с клиентами и слушает записи звонков — в контакт-центре, телефонии, CRM и папках Диска.
Вход и работа с телефона
Подключим двухфакторную аутентификацию и проверим, кому выданы права администратора. Для сотрудников, которым нужен вход только из офиса или через корпоративную сеть, настроим доступные ограничения.
В мобильном приложении настроим ограничения на снимки экрана, запись экрана и копирование текста для нужных сотрудников и отделов.
Для компаний на Энтерпрайз с Microsoft Azure AD можем подключить единый вход, чтобы сотрудники использовали корпоративную учётную запись.
Подрядчики, гости и увольнение сотрудников
Проверим, к каким проектам, задачам и документам допущены подрядчики и гости. Закроем лишние доступы и определим, кто может приглашать новых участников.
Подготовим порядок закрытия доступа при увольнении: учётная запись, активные сеансы, рабочие приложения и подключения. Проверим, кому перейдут сделки и документы сотрудника.
Приложения и сохранённые подключения могут продолжать работать после увольнения. Проверим их отдельно и оставим только те, которые нужны компании.
Уже скачанные файлы останутся у сотрудника после закрытия учётной записи. Поэтому доступ ко всей базе и массовую выгрузку ограничиваем заранее.
Приложения и внешние подключения
Проверим, какие приложения и подключения читают данные CRM и кто их использует. Уберём ненужные доступы после проверки, что от них не зависят сайт, телефония или обмен с 1С.
Определим, кто может создавать новые подключения и приложения, в том числе с помощью AI-инструментов. Проверим права действующих интеграций и заменим ключи доступа, если они могли попасть посторонним.
Документы, задачи и отчёты
Проверим доступ к общим и личным папкам, а также файлам проектов. В задачах настроим, кто может просматривать, менять и удалять информацию.
Найдём открытые ссылки на выбранные папки и документы. Закроем лишние, для остальных настроим подходящие ограничения: срок действия, пароль и возможность редактирования.
В BI-отчётах проверим, кто может просматривать данные, создавать и менять отчёты. Убедимся, что закрытая в CRM информация не открывается сотруднику через доступный ему отчёт.
История действий и подозрительный вход
Проверим, какие входы, выгрузки и изменения данных сохраняются в истории Вашего портала. Покажем ответственному, как найти нужную запись и с чего начать, если сотрудник заметил чужой вход или удаление данных. Подготовим порядок действий: закрыть доступ, проверить подключения и выбрать способ восстановления.
Резервное копирование важных данных из облака
Настроим автоматическое сохранение выбранных данных CRM и файлов в отдельное хранилище компании. Копии будут храниться за пределами рабочего портала.
Сначала определим, что важно сохранить: например, контакты, компании, сделки и документы. Проверим, как эти данные выгружаются и возвращаются в Ваш Битрикс24. Затем настроим:
- расписание копирования;
- хранение нескольких версий за нужный период;
- доступ к архиву только для ответственных сотрудников;
- уведомление, если копия не создана или создана с ошибкой.
Перед запуском проверим восстановление на тестовом наборе. Покажем, какие записи возвращаются в CRM, какие связи сохраняются и какие файлы можно открыть.
Результат: у компании есть отдельный архив и инструкция: какие данные можно вернуть в Битрикс24 и как это сделать.
Защита коробочного
Битрикс24.
В коробочном Битрикс24 клиентская база и документы хранятся на сервере компании. Проверим, кто может получить к ним доступ, как защищён портал от атак и сможете ли Вы восстановить работу после сбоя. Настроим защиту и покажем её работу на проверках.
Клиентская база, документы и учётные записи
Проверим доступ к сделкам, переписке, записям звонков, задачам, отчётам и файлам. Настроим роли сотрудников и подрядчиков, ограничения экспорта и двухфакторный вход. Проверим, какие приложения и интеграции могут читать или менять данные.
Если в компании используется Active Directory или LDAP, настроим работу с корпоративными учётными записями. При увольнении проверим закрытие входа и отдельно — действующие сеансы и подключения сотрудника.
Результат: права сотрудников и подключений соответствуют их работе. На приёмке проверим, что закрытые данные нельзя открыть под тестовыми ролями.
Доступ к серверу и базе данных
Проверим учётные записи администраторов и подрядчиков, доступ к базе данных и серверным файлам. Закроем ненужные подключения, настроим защищённый удалённый доступ и ограничим вход в административные разделы. Проверим HTTPS и срок действия сертификата.
Результат: к управлению сервером и базой допускаются только нужные специалисты. Список доступов и способ их отзыва останутся у компании.
Защита от атак и вредоносных файлов
Проверим встроенную защиту Битрикс24 и настроим фильтрацию опасных запросов. При необходимости подключим внешний веб-экран WAF. Проверим, чтобы правила защиты не мешали звонкам, загрузке документов и обмену с 1С.
Настроим проверку загружаемых файлов антивирусом и контроль изменений файлов портала. Это помогает обнаруживать заражённые загрузки и неожиданные изменения кода.
Результат: покажем срабатывание настроенных средств на контрольной проверке и убедимся, что обычные рабочие действия проходят без блокировок.
Обновления, доработки и интеграции
Проверим версии Битрикс24, операционной системы и серверных компонентов. Перед обновлениями создадим копию и проверим работу важных доработок.
Включённые в проект формы, модули и интеграции проверим на ошибки доступа и обработки данных. Исправим найденные проблемы в согласованном составе работ; проверим хранение ключей и паролей подключений.
Результат: Вы получите список исправлений и результаты проверки продаж, документов и обменов после изменений.
Резервные копии и восстановление работы
Настроим копирование базы данных, файлов и настроек, необходимых для запуска Вашего портала. Копии зашифруем и будем хранить отдельно от основного сервера, с ограниченным доступом и несколькими версиями за нужный период. Доступ к архиву и ключам восстановления останется у компании.
Восстановим копию в отдельной среде: проверим вход, контрольные сделки, документы и доработки. Зафиксируем, сколько занял запуск и какие действия должен выполнить администратор.
Результат: проверенная копия портала, протокол восстановления и инструкция на случай сбоя. Ошибки копирования будут приходить ответственному сотруднику.
Уведомления о сбоях и подозрительных действиях
Настроим запись нужных событий и уведомления: недоступность портала, нехватка места, ошибка копирования или служебной задачи, выбранные события безопасности. Для каждого уведомления определим получателя и действие.
Результат: ответственный получает сообщение о проблеме и знает, что проверить. Регулярный просмотр событий, обновления и повторные проверки восстановления можно включить в сопровождение.
Подключение систем защиты компании
Если компания использует средства контроля отправки данных, управления рабочими устройствами или сбора событий безопасности, спроектируем их подключение к Битрикс24 вместе с Вашей ИТ-службой. Проверим, какие события и действия доступны для контроля и как интеграция влияет на работу сотрудников.
Результат: нужные события Битрикс24 поступают в систему контроля компании, а выбранные правила защиты проверены на тестовых действиях сотрудников. ИТ-служба получает описание настроек и порядок работы с уведомлениями.
Как проверяем
результат.
На приёмке показываем работу настроек и резервных копий:
Проверки выбираем под Вашу задачу и записываем результат. После работ передаём настройки, инструкцию и список того, что нужно проверять регулярно.
Сколько стоят
работы.
Проекты по информационной безопасности Битрикс24 — от 70 000 ₽.
Стоимость зависит от версии Битрикс24, числа сотрудников и подключений, состава резервной копии и работ с сервером. В смете покажем разовые работы и регулярные расходы: хранение копий, необходимые приложения и сопровождение.